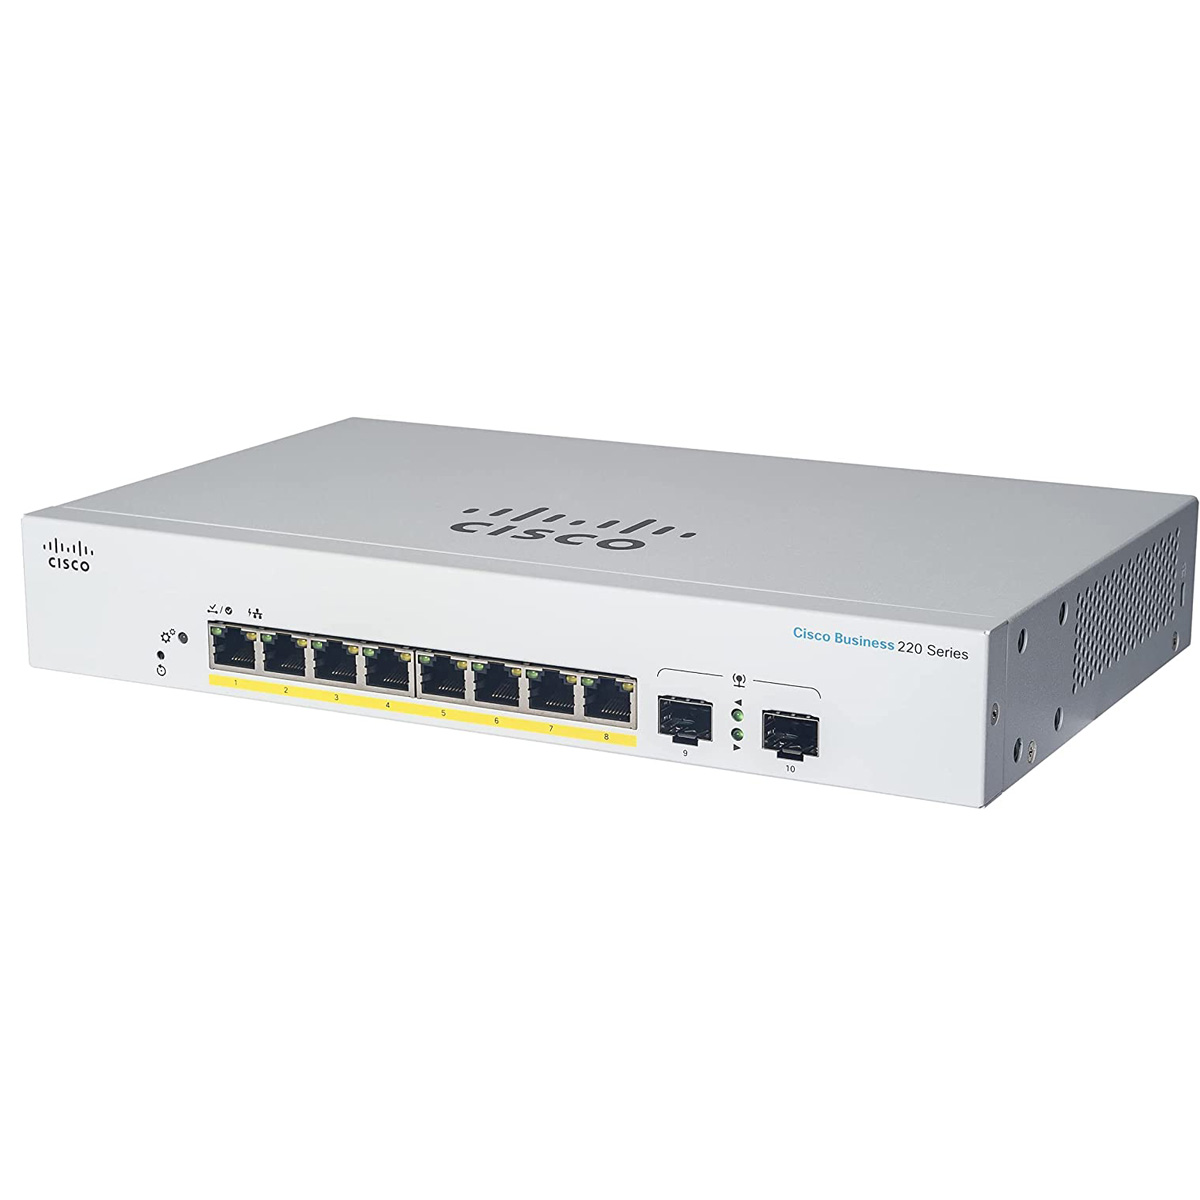
Switch Cisco CBS220-8T-E-2G 8 Puertos Gigabit + 2 SFP
$284.100
Hasta 6 cuotas con Mercado Pago
$261.300 pagando por transferencia (8% off)
¡Quedan 1 unidades!
- Garantía oficial del fabricante
- Factura A o B · Precio B2B para empresas consultá acá
- Instalación y configuración con nuestro servicio técnico
Descripción
Switch Cisco CBS220-8T-E-2G 8 Puertos Gigabit + 2 SFP. Producto nuevo, en caja cerrada y con garantía oficial de Cisco small business. ¿Necesitás más información técnica? Pedinos la ficha por WhatsApp.
Especificaciones
- Marca
- Cisco small business
- Código Boartech
- CBS220-8T-E-2G-AR
- Categoría
- Switches
- Peso
- 1,00 kg
- Medidas del paquete
- 11 × 36 × 29 cm
- IVA
- 10,5% incluido
Especificaciones técnicas
- Acl
- Límite de caída o velocidad basado en MAC de origen y destino, ID de VLAN o dirección IP, protocolo, puerto, precedencia de punto de código de servicios diferenciados (DSCP)/IP, puertos de origen y destino del Protocolo de control de transmisión (TCP)/Protocolo de datagramas de usuario (UDP), prioridad 802.1p, tipo Ethernet, paquetes del Protocolo de mensajes de control de Internet (ICMP), paquetes del Protocolo de administración de grupos de Internet (IGMP), indicador TCP Admite hasta 512 reglas
- Actualización del firmware
- ? Actualización del navegador web (HTTP/HTTPS) y Protocolo trivial de transferencia de archivos (TFTP) ? Imágenes duales para actualizaciones de firmware resistentes
- Agente Cisco Network Plug and Play (PnP)
- La solución Cisco Network Plug and Play proporciona una oferta simple, segura, unificada e integrada para facilitar las implementaciones de nuevos dispositivos de sucursal o campus o para aprovisionar actualizaciones a una red existente. La solución proporciona un enfoque unificado para aprovisionar enrutadores, conmutadores y dispositivos inalámbricos de Cisco con una experiencia de implementación sin contacto. Soporta Cisco PnP Connect
- Agrupación de puertos
- Compatibilidad con el protocolo de control de agregación de enlaces (LACP) IEEE 802.3ad ? Hasta 8 grupos ? Hasta 8 puertos por grupo con 16 puertos candidatos para cada agregación de enlaces 802.3ad (dinámica) Equilibrio de carga basado en la dirección MAC de origen y destino, o MAC / IP de origen y destino
- Aplicación móvil Cisco Business
- Aplicación móvil para Cisco Business Switch y productos inalámbricos. Ayuda a configurar una red local en minutos y proporciona una fácil administración al alcance de su mano.
- Aplicaciones IPv6
- Web/SSL, servidor Telnet/SSH, cliente DHCP, configuración automática de DHCP, protocolo de descubrimiento de Cisco (CDP), protocolo de detección de capa de enlace (LLDP)
- Archivos de configuración editables con texto
- Los archivos de configuración se pueden editar con un editor de texto y descargar a otro conmutador, lo que facilita una implementación masiva más fácil
- Banner de inicio de sesión
- Múltiples banners configurables para web y CLI
- Bases de información de gestión estándar (MIB)
- MIB-II (RFC1213) IF-MIB (RFC2863) Puente-MIB (RFC4188) Extensión Bridge-MIB (RFC2674) RMON (RFC2819) MIB similar a Ether (RFC3635) MIB de cliente Radius (RFC2618) Entidad MIB (RFC2737) ALIMENTACIÓN-ETHERNET-MIB (RFC3621) SYSLOG MIB (RFC3164)
- Bloqueo de cabeza de línea (HOL)
- Prevención de bloqueo HOL
- Bonjour
- El conmutador se anuncia utilizando el protocolo Bonjour
- Botones
- Botón Restablecer
- Búfer de paquetes
- 4.1 Mb
- Capa de sockets seguros (SSL)
- Compatibilidad con SSL: cifra todo el tráfico HTTPS, lo que permite un acceso altamente seguro a la GUI de administración basada en navegador en el conmutador
- Capacidad de conmutación en Gigabits por segundo (Gbps)
- 20
- Clase de servicio
- Basado en puertos; Basado en prioridad de VLAN 802.1p; Precedencia ip IPv4/v6, tipo de servicio (ToS) y basado en DSCP; Servicios Diferenciados (DiffServ); clasificación y re-marcado de ACL, QoS de confianza
- Control de tormentas
- Difusión, multidifusión y unidifusión desconocida
- Cruce automático de interfaz dependiente de medios (MDIX)
- Ajusta automáticamente los pares de transmisión y recepción si se instala un tipo de cable incorrecto (cruzado o recto).
- Cumplimiento de AEE (802.3az)
- Admite Ethernet de eficiencia energética 802.3az en todos los puertos; reducir sustancialmente el consumo de energía cuando el ancho de banda del enlace no está en plena utilización
- Deshabilitar LOS LED de puerto
- Los LED se pueden apagar manualmente para ahorrar energía.
- Detección de bucle invertido
- La detección de bucle invertido proporciona protección contra bucles mediante la transmisión de paquetes de protocolo de bucle desde los puertos en los que se ha habilitado la protección de bucles. Opera independientemente de STP
- Detección de energía
- Apaga automáticamente la alimentación en puertos Gigabit Ethernet y 10/100 RJ-45 al detectar un enlace hacia abajo El modo activo se reanuda sin pérdida de paquetes cuando el conmutador detecta el enlace
- Detección de escucha de multidifusión (MLD v1/2) Snooping
- Entregue paquetes de multidifusión IPv6 solo a los receptores requeridos
- DHCP (opción 12, 66, 67, 82, 129 y 150)
- Las opciones DHCP facilitan un control más estricto desde un punto central (servidor DHCP) para obtener la dirección IP, la configuración automática (con descarga de archivos de configuración), la retransmisión DHCP y el nombre de host
- Duplicación de puertos
- El tráfico en un puerto o VLAN se puede duplicar en otro puerto para su análisis con un analizador de red o una sonda RMON. Se pueden duplicar hasta 8 puertos de origen en un puerto de destino. Se admiten cuatro sesiones.
- Evitar la congestión
- Se requiere un algoritmo de evitación de la congestión TCP para reducir y evitar la sincronización global de pérdidas TCP.
- Filtrado de direcciones MAC
- Soportado
- Flash
- 64 MB
- Gestión inteligente de energía PoE
- Apoyar la negociación de potencia granular con la comunicación CDP/LLDP con dispositivos PD después de la clasificación IEEE
- IEEE 802.1X (función de autenticador)
- 802.1X: Autenticación de servicio de usuario de acceso telefónico de autenticación remota (RADIUS); VLAN invitado; Modo de host único, host múltiple y multisesión
- IgMP querier
- IgMP querier se utiliza para admitir un dominio de multidifusión de capa 2 de conmutadores de fisgoneo en ausencia de un enrutador de multidifusión
- Interfaz de línea de comandos
- CLI scriptable; se admite una CLI completa. Los niveles de privilegios de usuario 1 y 15 son compatibles con la CLI
- Interfaz de usuario web
- Utilidad de configuración de conmutador incorporada para una fácil configuración de dispositivos basada en navegador (HTTP / HTTPS). Admite la configuración, el panel del sistema, el mantenimiento del sistema y la supervisión
- IPv6
- Modo de host IPv6 IPv6 a través de Ethernet Pila dual IPv6/IPv4 Descubrimiento de vecinos y enrutadores IPv6 (ND) Configuración automática de direcciones sin estado IPv6 Descubrimiento de la unidad de transmisión máxima (MTU) de ruta Detección de direcciones duplicadas (DAD) ICMP versión 6
- IPv6 ACL
- Paquetes IPv6 de caída o límite de velocidad en hardware
- IPv6 QoS
- Priorizar paquetes IPv6 en hardware
- Leds
- Sistema, Enlace/Acto, Velocidad
- Limitación de velocidad
- Ingress policer; conformación de egresos y control de velocidad; por VLAN, por puerto y basado en flujo
- Marco Jumbo
- Tamaños de fotograma de hasta 9.216 admitidos
- Memoria de CPU
- 256 MB
- Monitoreo remoto (RMON)
- El agente de software RMON integrado admite 4 grupos RMON (historial, estadísticas, alarmas y eventos) para mejorar la gestión, la supervisión y el análisis del tráfico
- Niveles de prioridad
- 8 colas de hardware por puerto
- Normas
- IEEE 802.3 10BASE-T Ethernet, IEEE 802.3u 100BASE-TX Fast Ethernet, IEEE 802.3ab 1000BASE-T Gigabit Ethernet, IEEE 802.3ad LACP, IEEE 802.3z Gigabit Ethernet, IEEE Control de flujo 802.3x, IEEE 802.1D (STP, GARP y GVRP), VLAN IEEE 802.1Q/p, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, Solicitud de comentarios (RFC) 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 922, RFC 920, RFC 950, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1350, RFC 1533, RFC 1541, RFC 1624, RFC 1700, RFC 1867, RFC 2030, RFC 2616, RFC 2131, RFC 2132, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 2576, RFC 4330, RFC 1213, RFC 1215, RFC 1286, RFC 1442, RFC 1451, RFC 1493, RFC 1573, RFC 1643, RFC 1757, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2233, RFC 2618, RFC 2665, RFC 2666, RFC 2674, RFC 2737, RFC 2819, RFC 2863, RFC 1157, RFC 1493, RFC 1215, RFC 3416 1000BASE-T Gigabit Ethernet, IEEE 802.3ad LACP, IEEE 802.3z Gigabit Ethernet, IEEE Control de flujo 802.3x, IEEE 802.1D (STP, GARP y GVRP), VLAN IEEE 802.1Q/p, IEEE 802.1w RSTP, IEEE 802.1s Multiple STP, IEEE 802.1X Port Access Authentication, IEEE 802.3af, IEEE 802.3at, RFC 768, Solicitud de comentarios (RFC) 783, RFC 791, RFC 792, RFC 793, RFC 813, RFC 879, RFC 896, RFC 826, RFC 854, RFC 855, RFC 856, RFC 858, RFC 894, RFC 919, RFC 922, RFC 920, RFC 950, RFC 1042, RFC 1071, RFC 1123, RFC 1141, RFC 1155, RFC 1157, RFC 1350, RFC 1533, RFC 1541, RFC 1624, RFC 1700, RFC 1867, RFC 2030, RFC 2616, RFC 2131, RFC 2132, RFC 3164, RFC 3411, RFC 3412, RFC 3413, RFC 3414, RFC 3415, RFC 2576, RFC 4330, RFC 1213, RFC 1215, RFC 1286, RFC 1442, RFC 1451, RFC 1493, RFC 1573, RFC 1643, RFC 1757, RFC 1907, RFC 2011, RFC 2012, RFC 2013, RFC 2233, RFC 2618, RFC 2665, RFC 2666, RFC
- Número de puertos compatibles con PoE
- 8
- Operación de puerto basada en el tiempo
- Enlace hacia arriba o hacia abajo en función de la programación definida por el usuario (cuando el puerto está administrativamente arriba).
- Otras gestiones
- HTTP/HTTPS; Actualización de TFTP; Cliente DHCP; Protocolo bootstrap (BOOTP); diagnóstico de cables; ping; traceroute; syslog
- Panel de control empresarial de Cisco
- Soporte de administración directa con Cisco Business Dashboard y aplicación móvil. Elimina la necesidad de configurar un hardware o máquina virtual independiente para Cisco Business Dashboard Probe en el sitio.
- Pila dual IPv4 e IPv6
- Coexistencia de ambas pilas de protocolos para facilitar la migración
- Planificación
- Asignación de cola de prioridad estricta y Round-Robin ponderado (WRR) basada en DSCP y clase de servicio (802.1p / CoS)
- PoE basado en el tiempo
- La alimentación PoE se puede encender o apagar según el horario definido por el usuario para ahorrar energía.
- PoE pre-estándar
- Soporte Cisco Pre-Standard PoE
- Presupuesto de energía PoE
- 65W
- Protección de bucle de árbol de expansión
- Esta característica proporciona protección adicional contra los bucles de reenvío de capa 2 (bucles STP).
- Protección DoS
- Prevención de ataques dos
- Protección portuaria
- Crea la capacidad de bloquear las direcciones MAC de origen en los puertos; limita el número de direcciones MAC aprendidas
- Protector de la unidad de datos de protocolo de puente STP (BPDU)
- Este mecanismo de seguridad protege la red de configuraciones no válidas. Un puerto habilitado para BPDU Guard se cierra si se recibe un mensaje BPDU en ese puerto.
- Protocolo de administración de grupos de Internet (IGMP) Versiones 1, 2 y 3 Snooping
- IGMP limita el tráfico de multidifusión intensivo en ancho de banda solo a los solicitantes; soporta 256 grupos de multidifusión
- Protocolo de árbol de expansión (STP)
- Soporte estándar de árbol de expansión 802.1d, habilitado de forma predeterminada Convergencia rápida usando 802.1w (Rapid Spanning Tree [RSTP]) Varias instancias de Spanning Tree usando 802.1s (MSTP) Se admiten 16 instancias
- Protocolo de descubrimiento de Cisco
- El switch se anuncia utilizando el Cisco Discovery Protocol. Muestra información breve para dispositivos de red Cisco conectados, teléfonos IP y puntos de acceso inalámbricos
- Protocolo de detección de capa de enlace (LLDP) (802.1ab) con extensiones LLDP-MED
- LLDP permite que el conmutador anuncie su identificación, configuración y capacidades a los dispositivos vecinos que almacenan los datos en una MIB. LLDP-MED es una mejora de LLDP que agrega las extensiones necesarias para los teléfonos IP.
- Protocolo de registro de VLAN genérico (GVRP) y Protocolo de registro de atributos genéricos (GARP)
- Protocolos para propagar y configurar automáticamente VLAN en un dominio puenteado
- Protocolo Secure Shell (SSH)
- SSH es un reemplazo seguro para el tráfico Telnet. SCP también usa SSH. SSH v1 y v2 son compatibles.
- Puertos
- 8 Gigabit Ethernet RJ45 2 Gigabit Ethernet SFP
- RADIO, TACACS+
- Admite la autenticación RADIUS y Terminal Access Controller Access Control System (TACACS); Switch funciona como cliente
- Se admiten solicitudes de comentarios (RFC) IPv6
- RFC 4443 (que obsoleto RFC2463) - ICMP versión 6 RFC 4291 (que obsoleto RFC 3513) - Arquitectura de direcciones IPv6 RFC 4291 - Arquitectura de direccionamiento IPv6 RFC 2460 - Especificación IPv6 RFC 4861 (que obsoleto RFC 2461) - Detección de vecinos para IPv6 RFC 4862 (que obsoleta RFC 2462) - Configuración automática de direcciones sin estado IPv6 RFC 1981 - Descubrimiento de MTU de ruta RFC 4007 - Arquitectura de direcciones con ámbito IPv6 RFC 3484 - Mecanismo de selección de direcciones predeterminado
- Sincronización horaria
- Protocolo simple de tiempo de red (SNTP)
- SNMP
- Protocolo de red de administración simple (SNMP) versiones 1, 2c y 3 con soporte para capturas, y SNMP versión 3 Modelo de seguridad basado en el usuario (USM)
- Tabla MAC
- Hasta 8.192 direcciones de control de acceso a medios (MAC)
- Tipo de cableado
- Par trenzado sin blindada (UTP) Categoría 5 o superior para 10BASE-T/100BASE-TX; UTP Categoría 5 Ethernet o superior para 1000BASE-T
- Velocidad de reenvío en millones de paquetes por segundo (mpps; paquetes de 64 bytes)
- 14,88
- VLAN
- Admite hasta 256 redes de área local virtuales (VLAN) simultáneamente VLAN basadas en puertos y basadas en etiquetas 802.1Q VLAN de administración VLAN invitada
- VLAN de voz automática
- El tráfico de voz se asigna automáticamente a una VLAN específica de voz y se trata con los niveles adecuados de QoS.
- VLAN QinQ
- Las VLAN cruzan de forma transparente la red de un proveedor de servicios a la vez que aíslan el tráfico entre los clientes.
También te puede interesar
Ver todoMás en Redes y conectividad


CABLE HP OM4 5M LC/LC
PDU APC METERED ZEROU 16A230V
$3.063.500
$2.818.400 por transferencia

PDU APC BASIC 16A 20C13 4C19
$2.112.700
$1.943.600 por transferencia